Bulletin d'alerte du CERT-FR - Editeur PHP
Bulletin d'alerte du CERT-FR
Le 20 octobre 2026, l’éditeur PHP a publié une communication concernant deux vulnérabilités critiques. En fonction de l’exposition sur internet des serveurs PHP ainsi que de leur niveau de privilège, les impacts peuvent inclure : possibilité de dénis de service, exfiltration de donnée, prise de contrôle du système d’information et interruption d’activité, etc.
Les vulnérabilités sont particulièrement critiques pour les sites transactionnels, manipulant des données sensibles ou ayant des connexions vers des systèmes internes.
Le CERT-FR a publié une alerte de sécurité et recommandé, lorsque cela est possible, la mise hors ligne des serveurs concernés jusqu’à application de la mise à jour intégrant les correctifs de sécurité disponible sur le site de l’éditeur.
Les informations actualisées sur les vulnérabilités, les versions affectées et les recommandations à appliquer sont à consulter dans l’alerte du CERT-FR : https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-014/
Le CERT-FR (French Computer Emergency Response Team) est l'entité gouvernementale et nationale assurant la mise en œuvre opérationnelle de la fonction d'autorité de défense des systèmes numériques d'intérêt pour la nation dévolue à l'ANSSI. Il est à ce titre situé au sein de la sous-direction Opérations de l'Agence.
AGENDA
AUTRES PUBLICATIONS SUR LE MÊME SUJET
Violences urbaines : les assureurs se mobilisent pour accompagner leurs assurés et accélérer l’indemnisation
Les assureurs sont pleinement mobilisés pour accompagner les particuliers, les commerçants, les entreprises et les colle ...
L'Amrae lance le Club RM30
Pour les professionnels du risque de moins de 31 ans, l'Amrae lance le Club RM30 Le risque n'attend pas 30 ans. Vous ...
Ferma forum 2026
Le Forum FERMA 2026 se tiendra à Rotterdam. Trois jours durant : le 4, 5, 6 octobre, la conférence réunira la communauté ...
Incendies en Gironde - Landes - Var
Incendies en Gironde, dans les Landes et dans le Var : le délai de déclaration de sinistre prolongé jusqu'au 31 août ...
34èmes Rencontres du risk management Amrae : les inscriptions sont ouvertes
Thème : Les métamorphoses des risques - S'adapter avec audace. Membres de l'Amrae, ces Rencontres sont les ...
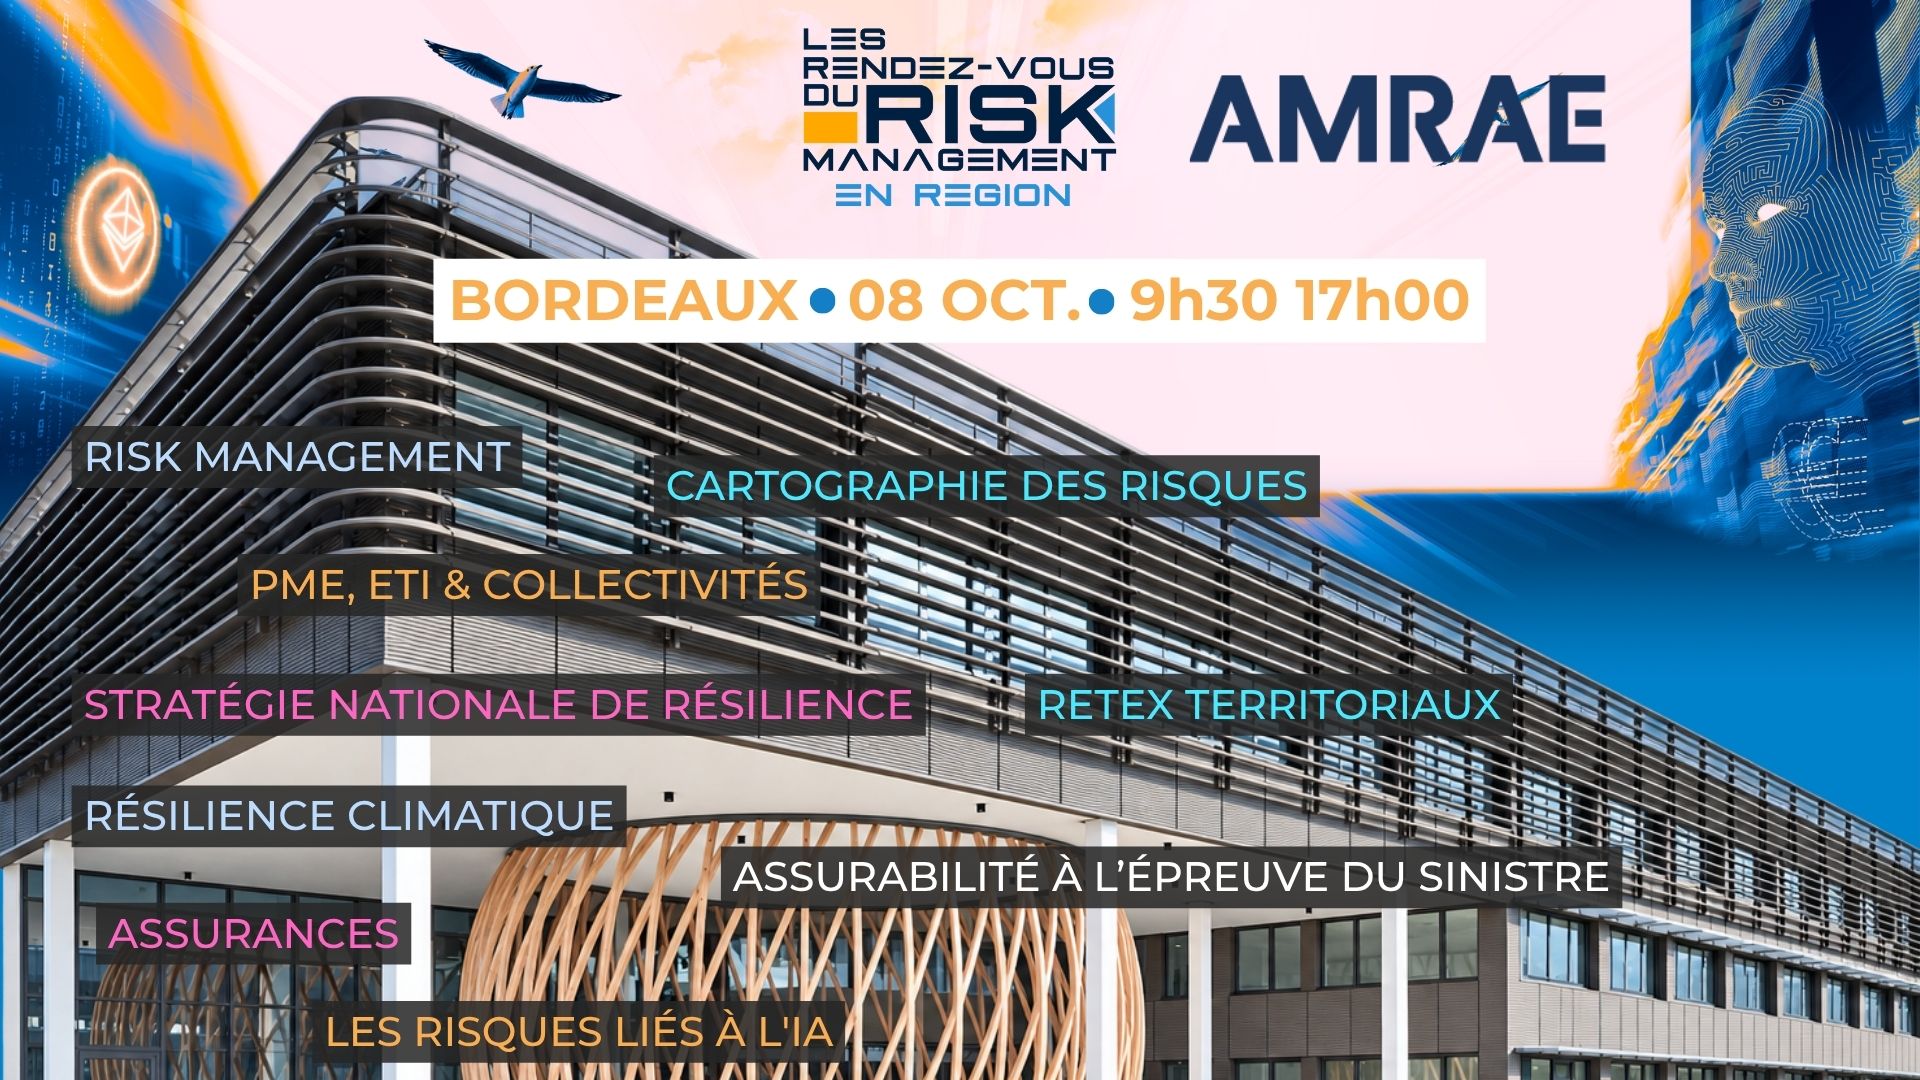
Les Rendez-vous du risk management Amrae en région – Bordeaux
8 octobre 2026 : Rendez-vous du risk management Amrae en région - Bordeaux, au Cockpit - Bordeaux Technowest Apr ...